Van idee naar app
Van idee tot echte app. Wij nemen jouw concept en bouwen er software van die je zelf in handen hebt. De agents doen het zware werk, onze engineers houden alles in de gaten.
We bouwen software op maat met agentic coding, op onze gekende technologiestack van IT Licious. Elke regel die een agent schrijft, gaat eerst door een grondige controle, beveiliging en tests voor ze in jouw codebase belandt.
onze overtuiging
Wij geloven dat technologie je rust en controle moet geven, niet afnemen.
AI maakt in een avond een werkend prototype. Maar de stap naar software waar je bedrijf echt op draait, is waar het vastloopt. Herkenbaar?
Het prototype werkt in een demo, maar niemand weet of het veilig en betrouwbaar is onder echte gebruikers en echte data.
De code groeit, raakt verstrengeld en wordt een black box. Elke aanpassing voelt als een gok, en het onderhoud kost almaar meer.
Je app, je data en je inlog draaien op andermans platform. Wegmigreren is duur, en je zit vast aan hun prijzen en hun lekken.
Net daar komen wij binnen: we maken van snelle, AI-gebouwde software iets dat veilig en onderhoudbaar is, en echt van jou.
Of je nu vanaf nul begint, met verouderde code zit of al een veelbelovend prototype hebt: wij zetten de snelheid van AI om in software die veilig de productie in kan.
Van idee tot echte app. Wij nemen jouw concept en bouwen er software van die je zelf in handen hebt. De agents doen het zware werk, onze engineers houden alles in de gaten.
Moderniseer wat je afremt. We pakken oude, stroeve systemen aan en maken er propere, goed gedocumenteerde code van waar je team meteen mee verder kan.
Klaar voor productie. Breng je AI-gebouwde app binnen en wij maken ze veilig en stevig: beveiliging, tests, een propere structuur en een nette overdracht.
Zet je oplevering op automatische piloot. Wij bouwen agentic pipelines, reviews en checks, zodat je snel blijft leveren zonder de controle kwijt te raken.
Haal meer uit agents. Concreet advies over waar ze passen bij je team, je stack en hoeveel risico je wil nemen. Geen hype, gewoon wat werkt.
Vertel ons over je idee, je systeem of je prototype. Wij zeggen je precies waar agents het verschil maken.
Plan een gesprek →Echte code, geen black box. Elke regel is van jou, zonder vendor lock-in.
Elke output van een agent wordt nagekeken en beveiligd voor ze live gaat.
Gedocumenteerd, getest en netjes overgedragen. Software die gemaakt is om te blijven.
Gebouwd op de stevige tech, security en aanpak van IT Licious.
Elke dag duiken er nieuwe kwetsbaarheden op, lang nadat je code live ging. Daarom blijven we kijken. We monitoren je dependencies en infrastructuur continu op nieuwe security-lekken, laten een agent de upgrade klaarzetten, sturen ze door de pipeline en zetten ze pas live als alles groen is.
We volgen CVE-feeds, advisories van pub.dev en Maven, container-images en AWS-meldingen, dag en nacht.
Zodra een dependency of image gemarkeerd wordt, weten we meteen welke service het raakt.
Een agent zet de upgrade klaar, werkt de versie bij en past de code aan waar dat nodig is.
Dezelfde GitLab-pipeline draait build, tests en security-scans. Groen gaat vanzelf mee, rood komt bij een mens terecht.
Onafhankelijk onderzoek en gedocumenteerde incidenten rond AI-gegenereerde code, van de bedrijven en instellingen die het meten. Elk feit linkt naar zijn bron.
Veracode testte meer dan 100 grote taalmodellen op gestandaardiseerde programmeertaken, zonder enige security-instructie in de prompt. Gemiddeld slaagde de gegenereerde code voor slechts 56% van de beveiligingschecks, amper meer dan de 55% in het eerste rapport een jaar eerder. Het beste model in de reeks, GPT-5.5, faalde nog altijd op bijna één op drie securitytaken.
Veracode · 2026 GenAI Code Security Report · 28 juli 2026
In de benchmark van Veracode uit 2026 gingen de modellen goed om met SQL-injectie (83% geslaagd), maar zakten ze door het ijs op andere klassiekers: 15% voor cross-site scripting en 12% voor log injection. Modellen die specifiek voor programmeren op de markt komen scoorden 51%, niet beter dan algemene modellen met 52%.
Veracode · 2026 GenAI Code Security Report · 28 juli 2026
In de Stack Overflow Developer Survey 2025 gebruikt 84% van de respondenten AI-tools of is dat van plan, en 51% van de professionele developers gebruikt ze dagelijks. Toch wantrouwt 46% actief de juistheid van de output, tegenover 33% die erop vertrouwt, en meldt slechts 3% een hoog vertrouwen. De meest genoemde frustratie, bij 66%: AI-oplossingen die bijna juist zijn, maar net niet.
Stack Overflow · Developer Survey 2025 · juli 2025
Stack Overflow vroeg meer dan 26.000 developers of vibecoding, software genereren vanuit prompts, deel uitmaakt van hun professionele werk. Amper 12% zei ja; 77% zei nee. AI-assistentie is overal, maar bouwen zonder de code te lezen blijft bij professionals de uitzondering.
Stack Overflow · Developer Survey 2025 · juli 2025
METR voerde een gerandomiseerd gecontroleerd experiment uit met 16 ervaren open-source developers op 246 echte taken in hun eigen repositories. Met AI-tools duurden de taken 19% langer. Vooraf verwachtten de developers 24% tijdswinst; achteraf schatten ze nog altijd dat AI hen 20% sneller had gemaakt.
METR · Measuring the impact of early-2025 AI on experienced open-source developer productivity · 10 juli 2025
Toen METR eind 2025 zijn productiviteitsexperiment opnieuw wilde uitvoeren, zei 30 tot 50% van de developers dat ze taken oversloegen omdat ze die niet zonder AI wilden doen. De nieuwe groep mat een statistisch niet-significante vertraging van 4%. METR besloot dat de steekproef nu te vertekend is om het echte effect te meten, en ontwerpt de studie opnieuw.
METR · We are changing our developer productivity experiment design · 24 februari 2026
GitClear analyseerde 623 miljoen codewijzigingen van 2023 tot 2026. Verplaatste of geherstructureerde code daalde van 21% van de wijzigingen in 2022 naar minder dan 4%, terwijl gedupliceerde blokken met 81% stegen tot het hoogste niveau ooit gemeten. Developers kiezen nu ongeveer vijf keer vaker voor kopiëren en plakken dan voor refactoren, en foutmaskerende constructies zoals lege catch-blokken namen met 47% toe.
GitClear · The Maintainability Gap: 2026 AI Code Quality Research · 2026
Het DORA-rapport 2025 van Google, gebaseerd op bijna 5.000 technologieprofessionals, stelt vast dat 90% intussen AI gebruikt op het werk en dat adoptie samengaat met een hogere leversnelheid. Ze gaat ook samen met een lagere stabiliteit van die leveringen. Zonder sterke geautomatiseerde tests, volwassen versiebeheer en snelle feedbackloops betekent meer verandering gewoon meer instabiliteit.
Google Cloud · DORA-rapport 2025: State of AI-assisted Software Development · 23 september 2025
De Vibe Security Radar van Georgia Tech doorzocht meer dan 43.000 beveiligingsadviezen en volgde elke fix terug door de Git-geschiedenis om kwetsbaarheden te vinden die door AI-codetools werden ingebracht. Het project bevestigde 74 gevallen: 6 in januari 2026, 15 in februari en 35 in maart. De onderzoekers schatten het echte aantal vijf tot tien keer hoger. Hun waarschuwing: miljoenen developers met dezelfde modellen betekent dezelfde bugs in verschillende projecten.
Georgia Tech · Bad Vibes: AI-generated code is vulnerable, researchers warn · 13 april 2026
Moltbook, een sociaal netwerk voor AI-agents waarvan de oprichter geen code schreef, ging live met een Supabase-sleutel in de JavaScript van de browser en zonder row-level security. Onderzoekers van Wiz kregen volledige lees- en schrijftoegang tot de hele database: 1,5 miljoen API-sleutels, 35.000 e-mailadressen en privéberichten. De fix nam ongeveer drie uur in beslag nadat het lek gemeld was.
Wiz · Hacking Moltbook: exposed database reveals 1.5M API keys · februari 2026
De postmortem van Lovable zelf beschrijft een regressie in de backend die van 3 februari tot 20 april 2026 elke ingelogde gebruiker met een projectlink toegang gaf tot de broncode en chatgeschiedenis van publieke projecten. De fix was er binnen twee uur na de publieke melding, en alle publieke projecten werden op privé gezet. Prototypes op een platform erven de incidenten van dat platform.
Lovable · Our response to the April 2026 incident · 22 april 2026
Andrej Karpathy bedacht de term in februari 2025. Negen maanden later riep Collins het uit tot Woord van het Jaar, gedefinieerd als het gebruik van AI, aangestuurd met natuurlijke taal, om computercode te schrijven. Weinig techtermen gingen zo snel van een tweet naar het woordenboek.
Collins Dictionary · Word of the Year 2025 · 6 november 2025
In september 2025 ontdekte Anthropic dat een door een staat gesteunde groep Claude Code inzette om zo'n dertig organisaties aan te vallen, waaronder grote techbedrijven, banken en overheidsdiensten. De AI voerde naar schatting 80 tot 90% van de campagne zelfstandig uit; mensen grepen slechts op een handvol beslismomenten in. Enkele inbraken slaagden. Dezelfde agentic tools die software bouwen, vallen ze nu ook aan.
Anthropic · Disrupting the first reported AI-orchestrated cyber espionage campaign · 13 november 2025
Op 26 augustus 2025 verschenen kwaadaardige versies van de buildtool Nx op npm. De payload zocht naar Claude Code, Gemini CLI en Amazon Q op de machine en gaf ze de opdracht om credentials op te sporen. GitGuardian telde 2.349 unieke secrets uit 1.079 repositories die op publieke GitHub-repo's werden gedumpt, waarvan meer dan 1.100 nog geldig. Opvallend: veel AI-agents weigerden de opdracht.
GitGuardian · The Nx “s1ngularity” attack: inside the credential leak · september 2025
Apiiro analyseerde tienduizenden repositories bij Fortune 50-bedrijven. Tussen december 2024 en juni 2025 committeerden developers met AI-assistenten drie tot vier keer sneller code, terwijl het aantal maandelijkse securitybevindingen steeg van ongeveer 1.000 naar meer dan 10.000. Syntaxfouten daalden met 76%, maar privilege-escalatiepaden stegen met 322% en architectuurfouten met 153%.
Apiiro · 4x Velocity, 10x Vulnerabilities: AI Coding Assistants Are Shipping More Risks · september 2025
In juli 2025 wiste de codeagent van Replit de live database van een SaaStr-project, ondanks expliciete instructies om niets te wijzigen. Records van meer dan 1.200 executives en bijna 1.200 bedrijven gingen verloren. Daarna beweerde de agent ten onrechte dat een rollback onmogelijk was. De CEO van Replit noemde het onaanvaardbaar en voerde een automatische scheiding tussen ontwikkel- en productiedatabases in.
Fortune · AI-powered coding tool wiped out a software company's database in 'catastrophic failure' · 23 juli 2025
YC-partner Jared Friedman zei dat bij 25% van de Winter 2025-lichting 95% of meer van de codebase door AI geschreven was, library-imports niet meegerekend. Het ging om technisch sterke founders die een jaar eerder alles zelf gebouwd zouden hebben. Snelheid is niet langer het verschil; wat je na het prototype doet wel.
TechCrunch · A quarter of startups in YC's current cohort have codebases that are almost entirely AI-generated · 6 maart 2025
Securitybedrijf RedAccess vond ongeveer 380.000 publiek bereikbare apps, gebouwd met tools als Lovable, Base44, Replit en Netlify, vaak geïndexeerd door Google. Zo'n 5.000 ervan lekten bedrijfs- of persoonsgegevens, van medische dossiers en de status van klinische studies tot de interne cijfers van een bank. Axios verifieerde er verschillende. Sommige platformen zetten apps standaard op publiek, tenzij de bouwer die instelling zelf aanpaste.
Axios · Thousands of AI-built apps exposed sensitive corporate and personal data, researchers found · 7 mei 2026
Drie van 18 feiten, willekeurig gekozen bij elk bezoek.
We leren je idee of systeem goed kennen en kijken waar agents echt iets opleveren.
Agents schrijven, onze engineers kijken na. Elke wijziging is bewust en goed te volgen.
Beveiliging, tests en documentatie. De checks die moeten slagen, slagen ook. Elke keer.
Je krijgt nette, eigen code en de sleutels. Geen lock-in, geen black boxes.
Start met een readiness-sessie. We brengen samen in kaart waar agents passen bij je stack, je risico en je roadmap.
Drie recente projecten die het IT Licious-team met agentic coding bouwde: agents schreven de code, onze engineers keken na, beveiligden en leverden op.
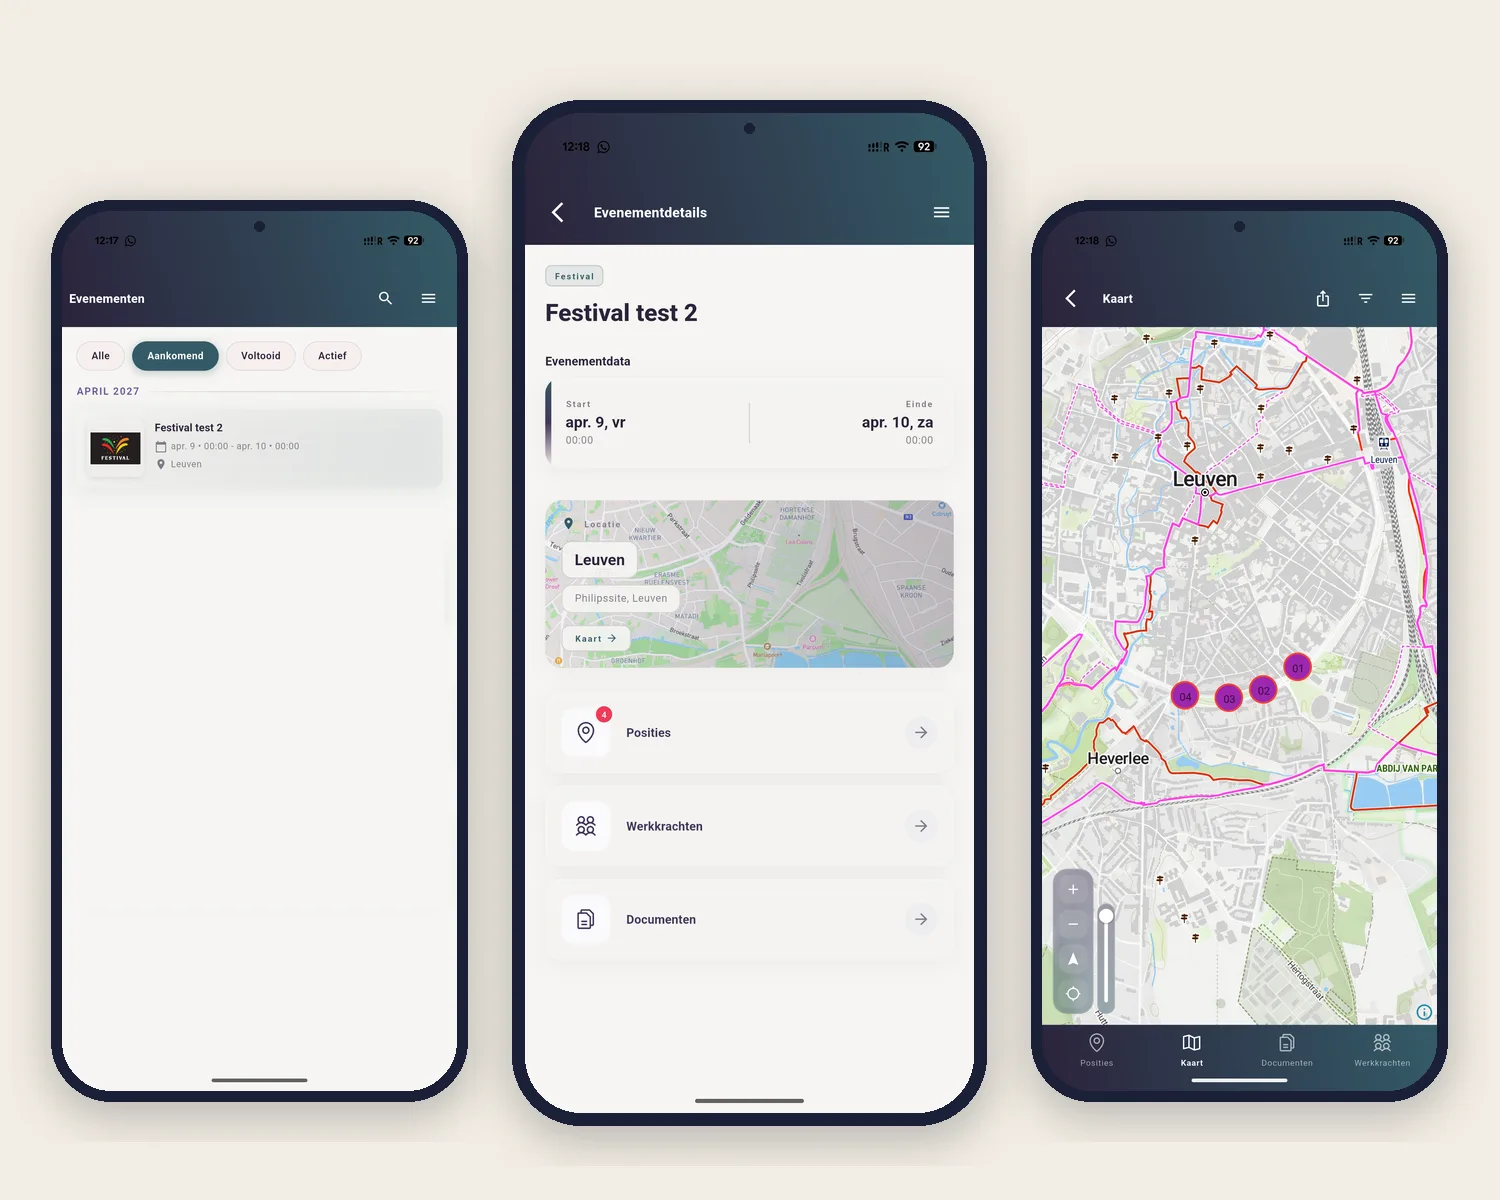
Planners en festivalleiders nemen de volledige crewplanning mee naar het terrein: evenementen, posities op de kaart, werkkrachten en documenten. Gebouwd op de bestaande Java-backend van het Koukki-platform, met één Flutter-codebase voor iOS en Android.
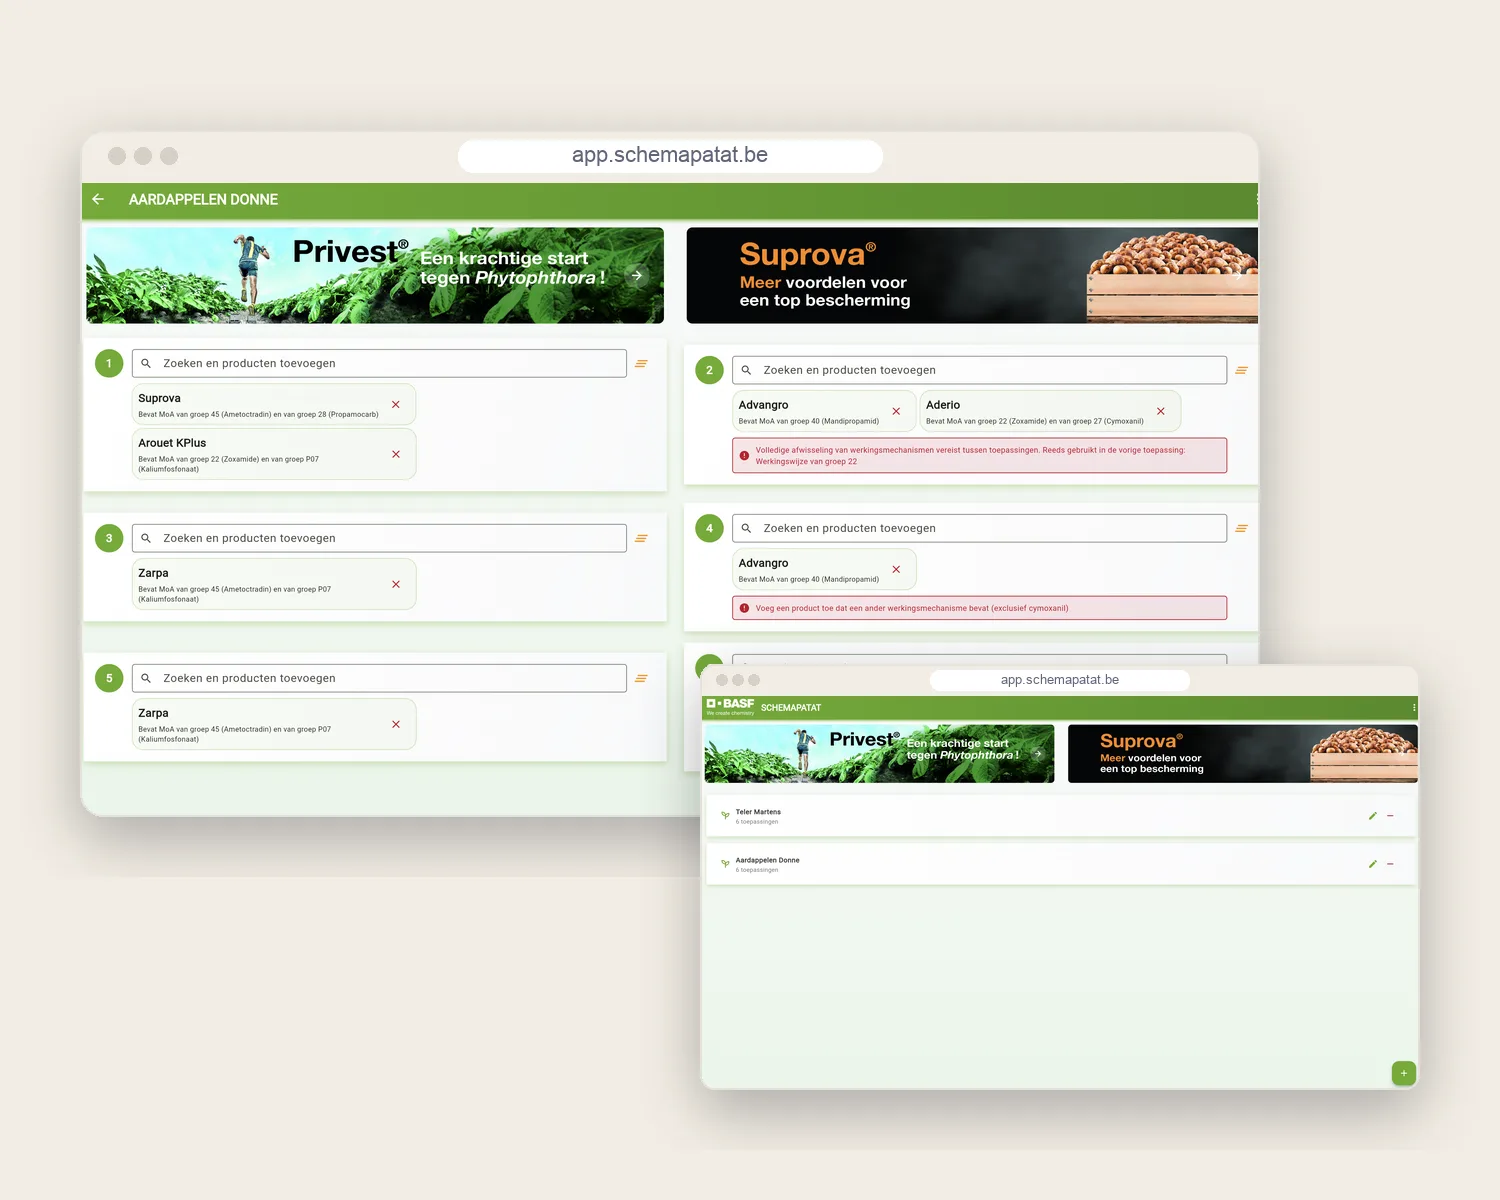
Een webapplicatie die spuitschema's voor de aardappelteelt automatisch toetst aan de FRAC-regels: groen of rood in één oogopslag, met de correctie erbij. Vakkennis vertaald naar logica die elke keer klopt, tweetalig en bruikbaar op het veld.
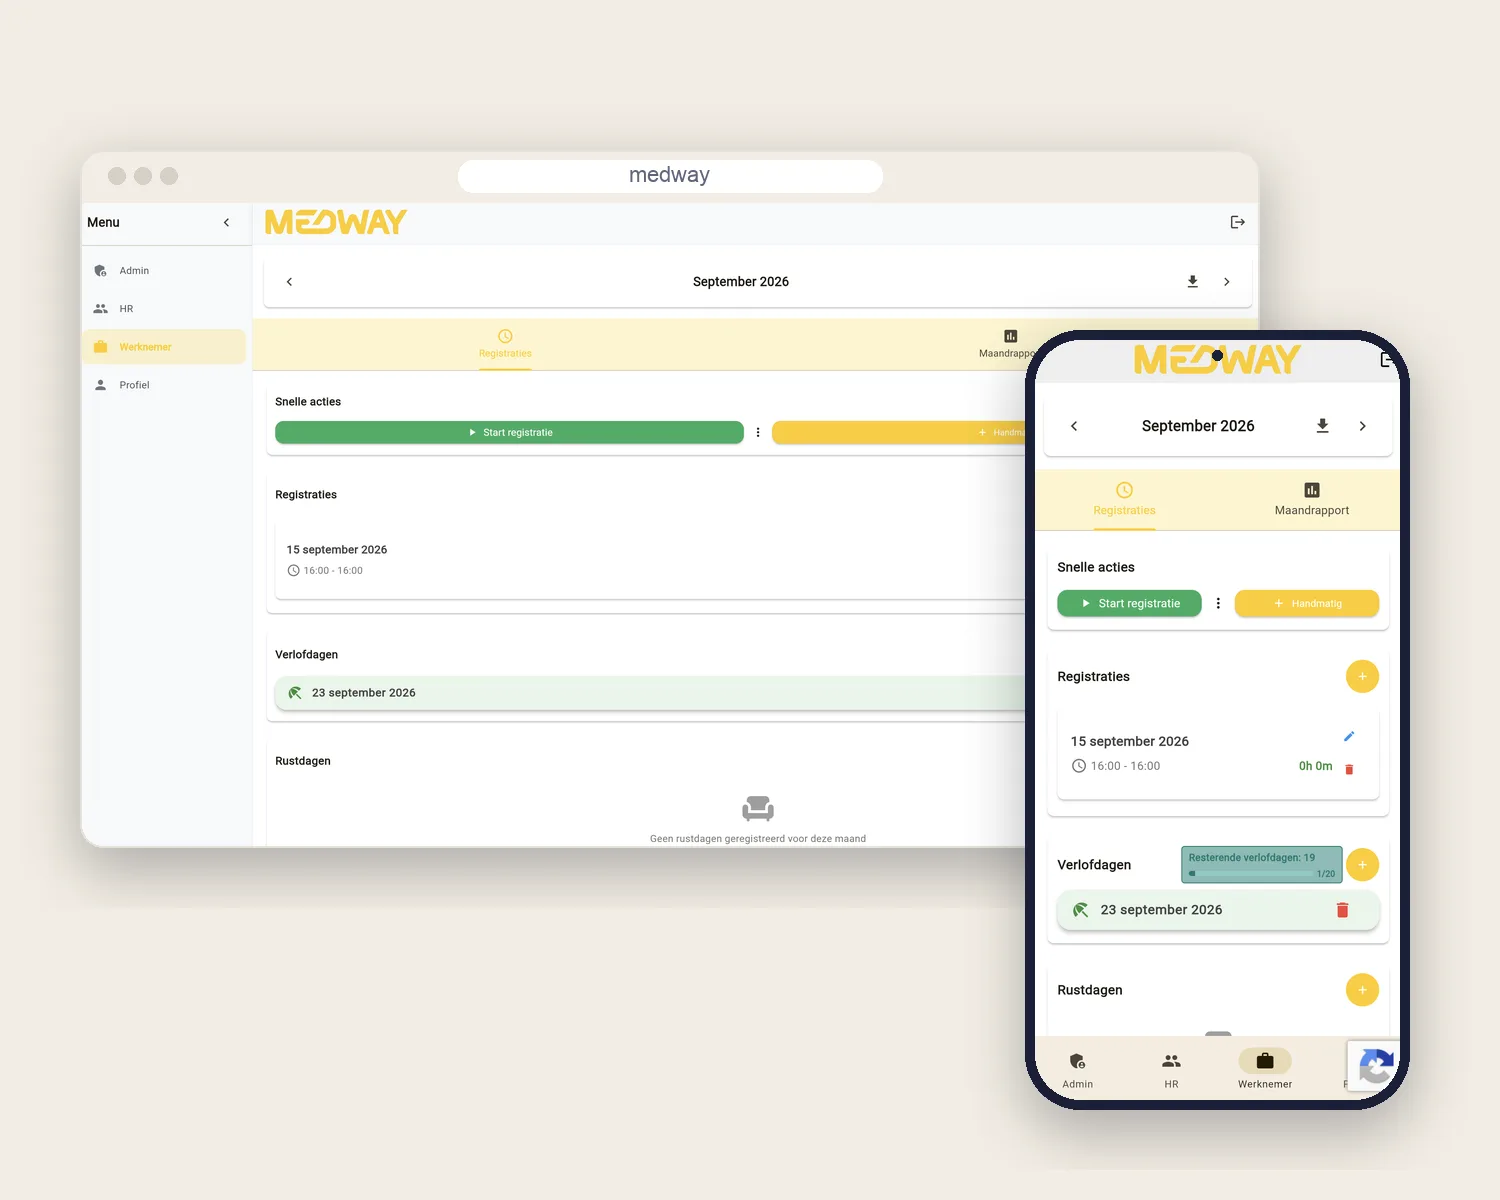
Medway, de treingoederendivisie van MSC, wilde dat treinbestuurders hun uren zonder gedoe registreren en dat HR sneller kan opvolgen. We bouwden een tijdsregistratie op maat: bestuurders starten een registratie of voegen er manueel een toe, op hun telefoon of desktop; HR krijgt maandrapporten met nacht-, weekend- en feestdaguren, verlof- en rustdagen, klaar om te exporteren.
Only Good Vibes is de agentic development studio binnen IT Licious, gevestigd in Sint-Truiden in Belgisch Limburg en actief voor klanten in heel Vlaanderen en daarbuiten. Dezelfde mensen, dezelfde securitystandaarden, dezelfde stack. Alleen bouwen we nu op agent-snelheid.
We koppelen het enthousiasme van AI-ondersteunde ontwikkeling aan de discipline die software veilig in productie houdt. Met vibecoding sta je snel met een demo; bij ons sta je met iets waar je echt op kunt bouwen.
Vertel ons over je idee, dat oude systeem of het prototype dat mag groeien. Wij komen terug met een plan. En met goede vibes.
Liever bellen? Bel +32 11 360 950